

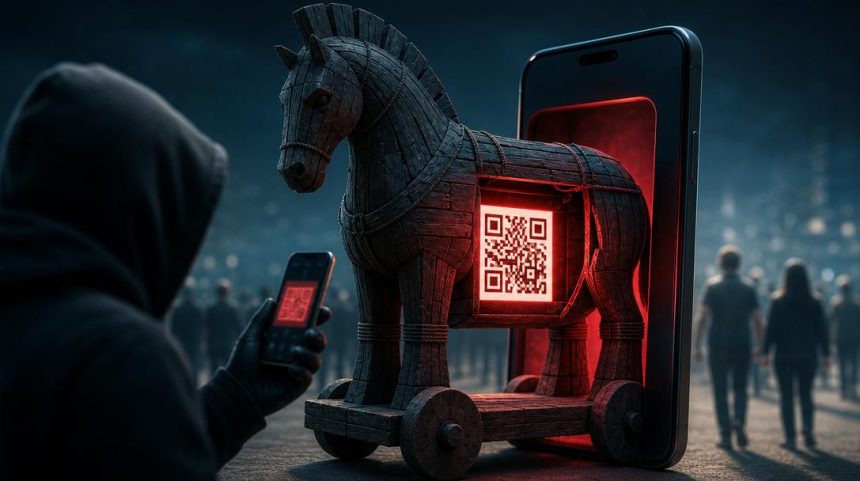
Quatre-vingt pour cent des campagnes de phishing visent aujourd’hui le vol d’identifiants, et le petit carré noir et blanc que l’on scanne machinalement au restaurant est devenu l’un de leurs vecteurs les plus redoutables. Le « quishing », contraction de QR code et phishing, a progressé de 25 % en un an selon les données agrégées par Hoxhunt. Ce qui ressemblait encore récemment à une curiosité technique s’est mué en infrastructure d’attaque à grande échelle, capable de contourner les filtres de messagerie, les passerelles de sécurité d’entreprise et, surtout, la vigilance humaine.
Du faux Docusign au QR piégé : l’industrialisation du quishing
Les chercheurs de l’Unit 42 de Palo Alto Networks ont documenté depuis fin 2024 une prolifération de documents PDF maquillés en demandes de signature électronique. Les leurres imitent fidèlement Docusign ou Adobe Acrobat Sign, logos compris, sans qu’aucun de ces services n’ait véritablement généré le fichier. L’astuce tient en une image. Le QR code, inséré dans le corps du document, contient l’URL de phishing, et rend l’extraction automatisée de ce lien considérablement plus ardue pour les moteurs d’analyse traditionnels.
Les thèmes de ces documents sont calibrés pour provoquer un clic réflexe. Bulletins de paie, annonces RH, révisions salariales… Les attaquants ajoutent soigneusement la date du jour, le logo de l’entreprise ciblée et parfois l’adresse e-mail d’un interlocuteur réel du service des ressources humaines. L’objectif est de court-circuiter le doute.
Le passage au smartphone constitue le pivot stratégique de l’opération. Lorsque la victime scanne le QR code avec son téléphone personnel, elle quitte le périmètre de sécurité de l’entreprise. Les passerelles de messagerie, les filtres web, les solutions EDR du poste de travail ne voient rien. Le lien s’ouvre dans un navigateur mobile dépourvu de ces protections, sur un appareil que l’employeur ne contrôle généralement pas.
La télémétrie de Palo Alto Networks révèle que ces campagnes frappent largement les États-Unis et l’Europe, et touchent des secteurs aussi variés que la santé, l’automobile, l’éducation, l’énergie et la finance. Le quishing n’est plus un phénomène de niche réservé aux amateurs.
Redirections en cascade et open redirects : masquer la destination pour mieux tromper
Les URL extraites des QR codes ne pointent presque jamais directement vers le domaine de phishing. Les attaquants exploitent des mécanismes de redirection hébergés sur des sites légitimes, notamment ceux de Google, pour acheminer la victime vers sa destination finale en passant par plusieurs rebonds successifs. Chaque saut dans la chaîne de redirection complexifie l’analyse automatisée et dissimule l’infrastructure réelle de l’attaque.
Google reconnaît officiellement l’existence de ces « open redirectors » sur ses propres domaines. L’entreprise a toutefois précisé sa position lors de la publication des travaux de l’Unit 42. « Tooltips are not a reliable security indicator, and can be tampered with in many ways. For this reason, we invest in technologies to detect and alert users about phishing and abuse instead », a déclaré l’équipe Google Bug Hunters. Autrement formulé, Google ne considère pas un redirecteur ouvert comme une vulnérabilité en soi, sauf si son impact dépasse le cadre du phishing.
Le problème est que l’interface des smartphones amplifie la tromperie. Quand un utilisateur scanne un QR code, l’application caméra n’affiche que le nom de domaine principal. Les paramètres de redirection, le chemin complet, la destination réelle restent tronqués ou totalement masqués. Ce que l’on verrait peut-être en survolant un lien sur un ordinateur de bureau disparaît dans l’ergonomie minimaliste d’un écran de 6 pouces. Les attaquants ajoutent du texte aléatoire ou dépourvu de sens dans l’URL Google pour noyer davantage l’adresse de phishing, transformant toute tentative de vérification manuelle en exercice futile.
Cloudflare, Turnstile et faux contrôles humains : quand l’anti-bot protège les attaquants
L’intégration de Cloudflare Turnstile dans les chaînes de redirection représente une évolution particulièrement pernicieuse. Ce service de vérification humaine, proposé gratuitement par Cloudflare, a été conçu pour distinguer les visiteurs authentiques des robots. Les attaquants l’ont détourné pour dresser un mur entre leurs pages de phishing et les robots d’analyse des entreprises de cybersécurité.
Turnstile présente un avantage décisif pour les opérateurs de logiciels malveillants. Il ne requiert aucune interaction directe de l’utilisateur, contrairement aux anciens captchas qui demandaient de cliquer sur des feux de signalisation ou de recopier du texte déformé. La victime franchit le contrôle presque sans s’en apercevoir, tandis que le crawler de sécurité est bloqué net. L’Unit 42 a par ailleurs observé que les attaquants configurent des redirections vers des pages de connexion légitimes ou des pages d’erreur 404 de Google lorsqu’un accès suspect est détecté, renforçant encore l’opacité de leur infrastructure.
Trois étapes composent désormais le parcours type d’une opération de quishing :
– Redirection via un ou plusieurs rebonds sur des domaines légitimes
– Vérification humaine par Cloudflare Turnstile ou un mécanisme équivalent
– Récolte d’identifiants sur une fausse page de connexion mimant Microsoft 365 ou un portail d’entreprise
Cette architecture en trois couches transforme chaque campagne en un petit système défensif autonome, difficile à cartographier et encore plus difficile à démanteler automatiquement.
Identifiants préremplis et ciblage nominatif : le phishing QR entre dans l’ère du sur-mesure
L’un des constats les plus troublants des recherches de Palo Alto Networks concerne le degré de personnalisation atteint par ces attaques. Les URL de phishing intègrent fréquemment l’adresse e-mail de la victime. Lorsque celle-ci arrive sur la fausse page de connexion, son identifiant apparaît déjà rempli. Il ne lui reste qu’à saisir son mot de passe, dans une mise en scène qui reproduit l’expérience familière d’une session expirée sur Microsoft 365.
Le raffinement va plus loin. Certaines pages de phishing rejettent activement les identifiants arbitraires et affichent des messages d’erreur si l’adresse saisie ne figure pas dans la liste prédéfinie des cibles. Ce comportement suggère fortement une phase de reconnaissance préalable, au cours de laquelle les attaquants ont constitué un répertoire nominatif de victimes potentielles. Le phishing de masse cède ici la place à un ciblage quasi chirurgical, tout en conservant l’échelle industrielle permise par la diffusion de QR codes dans des documents PDF distribués en volume.
Cette combinaison de personnalisation et de volume brouille les catégories habituelles. Le « spear phishing », traditionnellement réservé à des cibles de haute valeur, et le phishing de masse, habituellement générique et grossier, convergent dans un modèle hybride où chaque victime reçoit un leurre taillé à sa mesure.
Explosion des attaques mobiles et IA générative : pourquoi 2026 marque un tournant
Les données collectées par Hoxhunt sur plus de 50 millions de points de données et 4 millions d’utilisateurs dessinent un paysage en mutation rapide. La proportion d’e-mails de phishing générés par intelligence artificielle et ayant franchi les filtres de messagerie est passée de 4 % en novembre 2025 à 56 % en décembre, soit une multiplication par quatorze en quelques semaines seulement. « AI is making social engineering faster and more scalable », résume Maxime Cartier, VP of Human Risk chez Hoxhunt.
Ces campagnes dopées à l’IA ne relèvent pas encore du deepfake individualisé ou de l’ingénierie sociale agentique. Elles se distinguent par une grammaire irréprochable, des mises en page soignées, des boutons aux coins arrondis et un HTML parsemé de commentaires structurés trahissant la patte des grands modèles de langage. Le phishing artisanal, truffé de fautes, n’a pas disparu, mais il cohabite désormais avec des leurres d’une qualité visuelle qui rend la détection humaine bien plus compliquée.
Le coût moyen d’une brèche initiée par phishing a atteint 4,88 millions de dollars en 2024 selon le rapport IBM/Ponemon, en hausse de près de 10 % sur un an. La convergence du quishing, de l’IA générative et du déplacement des attaques vers les terminaux mobiles crée un cocktail explosif pour les RSSI. Les employés qui réduisent de 87 % leurs clics malveillants après un programme de formation comportementale, toujours selon Hoxhunt, prouvent que le facteur humain reste le levier de défense le plus puissant, pour peu qu’on investisse réellement dans son entraînement.
Le QR code n’a jamais été conçu comme une arme. Il le devient chaque fois qu’un utilisateur scanne sans réfléchir, et chaque fois qu’une organisation néglige de former ses équipes à cette menace qui tient, littéralement, dans la paume de la main.