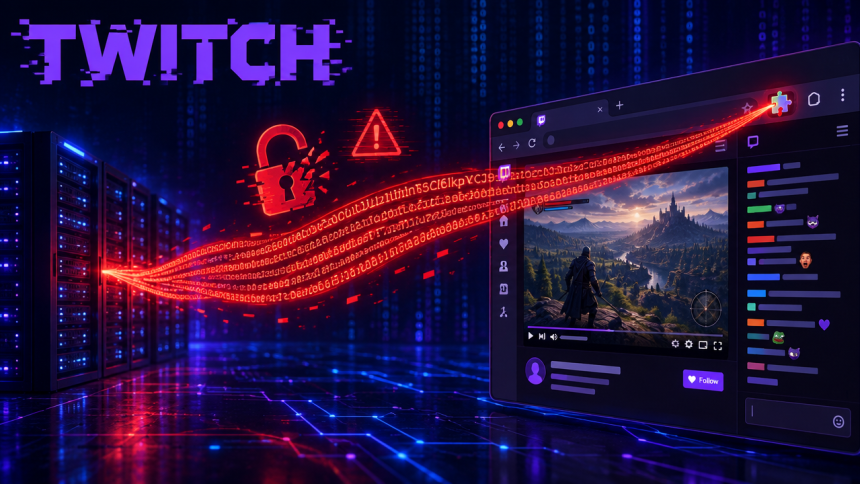
L’extension Twitch Enhanced Viewer de JeetBot promettait de supprimer les publictés, d’imposer la haute définition 1080p et de contourner les blocages territoriaux de diffusion. 30 000 personnes l’ont installée depuis le Chrome Web Store et 552 usagers l’ont téléchargée sur les serveurs de Firefox. Pour éviter une poignée de réclames commerciales, ces spectateurs ont délégué les privilèges de leur navigateur à un module tiers. Durant chaque visionnage, le jeton d’authentification de leur profil personnel partait sans chiffrement vers des mandataires administrés par un service marchand russe d’automatisation.
Dans son rapport d’analyse technique, l’équipe de recherche de Socket a disséqué l’acheminement de ces paquets. Le script injecté dans la page extrait l’en-tête d’autorisation émis par Twitch puis le transmet au script d’arrière-plan. Lors de la transmission vers les serveurs de distribution vidéo usher.ttvnw.net, l’extension applique une redirection vers son propre mandataire et greffe le jeton d’accès comme variable &auth= dans l’adresse web. Cette manipulation enregistre l’identifiant secret sans protection au sein des journaux de connexion du serveur distant. Quiconque administre cette machine peut prendre le contrôle du compte sans fournir de mot de passe et sans validation en deux étapes.
Ce transfert ne concerne pas un ticket de lecture vidéo restreint. L’extension capture le jeton de session OAuth complet, c’est-à-dire la clé qui autorise la lecture des messages privés, l’écriture sur les salons de discussion, l’usage des points de chaîne et l’altération des paramètres du profil. Les moutures techniques antérieures distribuées au début de l’année 2026 expédiaient cette valeur vers une destination dédiée nommée set-token, avec des relais de secours situés chez deno.dev et deno.net. Le code comportait des annotations en langue russe, dont une instruction explicite demandant de « ne pas afficher l’erreur » en cas d’échec de liaison, couplée à un délai d’attente de cinq secondes configuré pour trier les doublons. Cet archivage méthodique confirme la conservation intentionnelle de chaque accès subtilisé.
La conversion de comptes authentiques en unités d’audience artificielle
Une liste d’exclusion codée au cœur du programme soustrait dix diffuseurs russophones spécialistes de Counter-Strike, dont pch3lk1n, dosia et flamie. Dès qu’un internaute regarde l’une de ces dix chaînes, l’extension désactive la transmission du jeton. Les spectateurs de toutes les autres diffusions alimentent les serveurs de l’opérateur. L’infrastructure appartient à Popov Aleksandr Alekseevich, répertorié au bas du site commercial jeetbot.cc avec le contact support@jeetbot.cc et des serveurs situés chez netcup GmbH en Allemagne ainsi que CLODO Cloud en Russie. L’identité inscrite sur les catalogues de téléchargement mentionne le pseudonyme HISHIMIRO.
La logique de cette collecte s’explique par l’économie du faux public sur Internet. Twitch sanctionne les armées de robots générées à la chaîne dès que ses filtres repèrent des profils sans activité organique. Pour vendre des spectateurs fictifs à des créateurs de contenu en quête d’exposition artificielle, les réseaux de diffusion automatisée ont besoin de comptes légitimes, pourvus d’un historique ancien et d’une réputation intacte. Les 31 000 comptes siphonnés se transforment ainsi en automates dormants, mobilisés à leur insu pour gonfler artificiellement les statistiques d’autres chaînes. L’utilisateur dupé risque une radiation définitive de la plateforme pour participation à une fraude d’audience.
L’angle mort des vérifications officielles et la purge des accès résiduels
Sur les plateformes d’hébergement de Google et de Mozilla, la déclaration de conformité stipulait que le développeur s’engageait à ne recueillir aucune donnée personnelle, tandis qu’une charte d’information hébergée chez Vercel garantissait l’absence de tout traitement de données privées. Les filtres d’évaluation automatique des catalogues n’ont rien décelé. Le modèle Manifest V3, vanté pour ses restrictions imposées aux extensions de navigateur, n’empêche nullement d’injecter des données sensibles dans des requêtes redirigées vers des mandataires privés.
Supprimer l’extension stoppe l’hémorragie technique sans pour autant neutraliser les clés déjà stockées sur les serveurs tiers. Les 31 000 usagers concernés doivent ouvrir les paramètres de sécurité de Twitch, actionner l’option pour déconnecter tous les appareils et renouveler immédiatement leur mot de passe afin de détruire les jetons en circulation. L’accès aux diffusions sans réclame publicitaire trouve ici sa contrepartie ordinaire, payée par la dépossession mécanique d’une identité numérique.