JDWJDW
Font ResizerAa
  • Tech & Innovations
  • Mobiles & Apps
  • IA & Robotique
  • Consoles & Jeux Vidéo
  • Films & Séries
  • Animes & Mangas
  • Geek & Gadgets
  • Véhicules & e-Mobilité
  • Bons plans & promos
  • Plus
    • Blockchain & Crypto
    • Web & Internet
    • Informatique & Cybersécurité
    • Sciences & Espace
    • Réseaux Sociaux & Influence
    • e-Business & Webmarketing
    • Fintech & Néobanques
    • Streaming & P2P
Font ResizerAa
JDWJDW
Rechercher
  • Tech & Innovations
  • Mobiles & Apps
  • IA & Robotique
  • Consoles & Jeux Vidéo
  • Films & Séries
  • Animes & Mangas
  • Geek & Gadgets
  • Véhicules & e-Mobilité
  • Bons plans & promos
  • Plus
    • Blockchain & Crypto
    • Web & Internet
    • Informatique & Cybersécurité
    • Sciences & Espace
    • Réseaux Sociaux & Influence
    • e-Business & Webmarketing
    • Fintech & Néobanques
    • Streaming & P2P
Avez-vous déjà un compte ? Se connecter
Suivez-nous
Informatique & Cybersécurité

TP-Link alerte sur une faille critique dans ses routeurs Archer NX, la mise à jour devient urgente

Raphaël Gelin
Raphaël Gelin
ByRaphaël Gelin
Passeur d'algorithmes et archéologue de la tech, Raphael Gelin prend toujours la peine de vérifier avant de cliquer sur "partager". Rédacteur Tech spécialisé en IA, robotique...
Published: 30 mars 2026
Last updated: 30 mars 2026
Partager

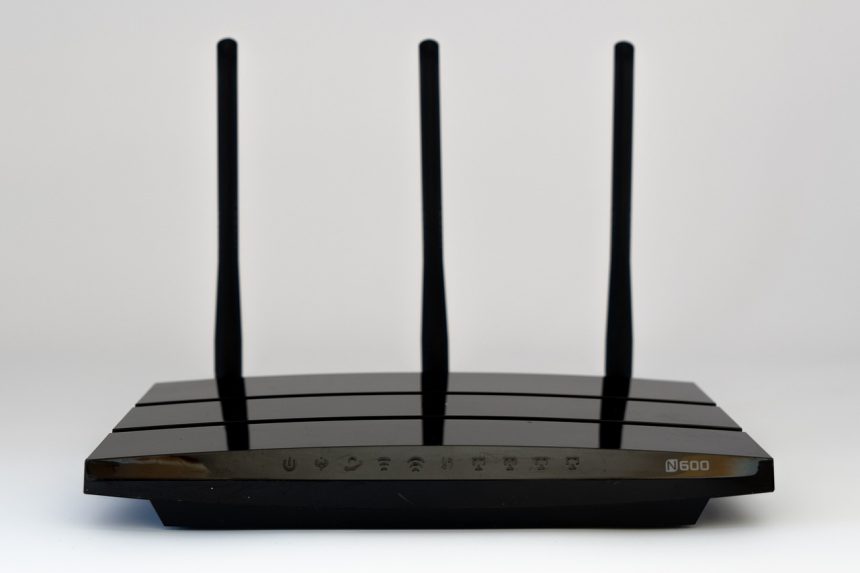
TP Link a publié ces derniers jours des correctifs pour 14 vulnérabilités touchant plusieurs routeurs Archer, dont 10 failles sur l’Archer AX53 détaillées par Cisco Talos et 4 autres sur les modèles Archer NX200, NX210, NX500 et NX600, avec à la clé des scénarios de compromission complète de l’équipement.

Cisco Talos a rendu publiques le 26 mars 2026 à 14 h 34 ses recherches sur l’Archer AX53, un routeur Wi Fi bi bande gigabit, après un cycle de divulgation engagé en octobre 2025 et des correctifs déployés par le constructeur dès le début février pour l’AX53 v1.0. Le tableau est chargé, pour ne pas dire embarrassant, puisque 9 défauts relèvent de la sûreté mémoire et 1 d’une mauvaise configuration SSH, l’ensemble pouvant mener à l’exécution de code arbitraire à distance ou à une fuite d’identifiants dans une attaque de type homme du milieu.

Une des failles les plus exposées concerne TALOS 2025 2290, enregistrée sous CVE 2025 62673, qui affecte la fonction de mise à jour du port SSH dans tdpServer. Cisco Talos écrit qu’« un paquet réseau spécialement conçu peut provoquer un débordement de tampon sur la pile », avec un impact qui semble typique des corruptions mémoire exploitables sur routeur grand public, notamment quand le service visé traite des entrées réseau sans garde suffisante.

Huit autres vulnérabilités se concentrent dans l’opcode tmpServer de l’AX53, dont TALOS 2025 2283 avec CVE 2025 59482 pour un buffer overflow, TALOS 2025 2284 avec CVE 2025 62405 pour un stack based buffer overflow, TALOS 2025 2285 avec CVE 2025 59487 pour un write what where, TALOS 2025 2286 avec CVE 2025 61983 pour une écriture hors limites, TALOS 2025 2287 avec CVE 2025 62404 pour un autre débordement sur la pile, TALOS 2025 2288 avec CVE 2025 61944 pour une nouvelle écriture hors limites, TALOS 2025 2289 avec CVE 2025 58455 pour un stack based buffer overflow et TALOS 2025 2294 avec CVE 2025 58077 pour un heap based buffer overflow. Cisco Talos précise qu’« un ensemble spécialement conçu de paquets réseau peut être envoyé pour déclencher ces vulnérabilités », lesquelles peuvent ensuite conduire à l’exécution de code arbitraire.
A lire également

Windows 11
Windows 11 va enfin réduire sa consommation de RAM face à la flambée des prix
Anime Sama, site de streaming d'animes en ligne
Anime Sama : changement d’adresse, risque de virus… la vérité sur le site de streaming pirate
noTube
noTube Avis : risque de virus, qualité de sortie MP3/MP4… ce convertisseur est-il vraiment fiable ?

La dixième faille de la série AX53, TALOS 2025 2291 avec CVE 2025 62501, touche la gestion de la clé d’hôte SSH. Cisco Talos indique qu’« une attaque homme du milieu spécialement conçue peut conduire à une fuite d’identifiants », ce qui replace le problème sur un terrain moins spectaculaire que l’exécution de code, mais souvent rentable pour un attaquant qui vise l’administration du routeur, l’accès au réseau local ou la réutilisation de mots de passe.

TP Link a parallèlement corrigé 4 vulnérabilités de sévérité élevée sur les Archer NX200, NX210, NX500 et NX600. Les références publiées sont CVE 2025 15517, CVE 2025 15518, CVE 2025 15519 et CVE 2025 15605. L’avis du constructeur indique que CVE 2025 15517 permet un contournement d’authentification ouvrant la voie à des opérations telles que le téléversement de firmware ou des modifications de configuration. CVE 2025 15518 et CVE 2025 15519 relèvent de l’injection de commandes avec privilèges administrateur requis. CVE 2025 15605 provient de l’usage d’une clé cryptographique codée en dur pour chiffrer et déchiffrer les fichiers de configuration, ce qui autorise leur altération.

Le calendrier raconte aussi quelque chose du rapport de force habituel entre chercheurs et industriels. TP Link a diffusé les correctifs pour les NX un jour avant la publication technique de Cisco Talos sur l’AX53, tandis que Talos avait signalé les 10 failles de ce dernier en octobre. Cette séquence ne dit pas tout de la qualité du code embarqué, mais elle montre au moins que le constructeur a colmaté avant l’exposition publique détaillée, ce qui réduit sans doute la fenêtre d’exploitation opportuniste pour les équipements effectivement mis à jour.

Les impacts opérationnels restent lourds pour des routeurs qui occupent la bordure du réseau domestique ou de petites structures, là où transitent administration, DNS, sessions chiffrées et parfois segmentation Wi Fi. Une exécution de code sur ce type d’équipement peut permettre la prise de contrôle du trafic, l’implantation de règles malveillantes, la modification des paramètres DNS, l’ouverture d’accès distants ou la collecte d’identifiants. Une fuite via MITM sur SSH peut, elle, nourrir des compromissions en chaîne, surtout quand les secrets d’administration sont réemployés ailleurs.

D’après les éléments publiés, les modèles concernés côté AX53 sont les Archer AX53 v1.0 corrigés début février 2026, tandis que les correctifs pour les Archer NX200, NX210, NX500 et NX600 sont intégrés à de nouveaux firmwares mis en ligne par TP Link. Les utilisateurs et administrateurs ont donc intérêt à vérifier la version exacte du matériel, la révision du firmware et l’exposition des services d’administration, notamment SSH et les fonctions de gestion accessibles depuis le WAN ou des segments peu maîtrisés.

TP Link joue ici une partie très concrète, celle du firmware qui tient la maison numérique debout… et qui, lorsqu’il cède sur des débordements mémoire, des injections de commandes ou une clé codée en dur, rappelle qu’un routeur reste un système exposé avant d’être un simple boîtier posé près de la box.
Partager cet article
Facebook Flipboard Whatsapp Whatsapp LinkedIn Reddit Telegram Copy Link

Derniers articles

One UI 9 sous Android 17
One UI 9 arrive sur le Galaxy A36 : Samsung accélère sur son milieu de gamme
Mobiles & Apps
Vaisseau Triangle noir en vol stationnaire au-dessus d'un désert nocturne
OVNI : l’ancien chef du programme UAP du Pentagone affirme avoir vu des corps et des vaisseaux non humains
Sciences & Espace
SUUNTO Race 3S, Montre GPS, AMOLED 1,32"
Suunto Race 3S : la montre GPS titane débarque à 499 € pour défier Garmin
Geek & Gadgets
Shinobi sur un pont de bois face à un défilement de webtoon transformé en plan d'animation
Crunchyroll s’allie à WEBTOON et officialise les séries Sekiro et Tsushima
Web & Internet

Tendance

Xiaomi SU7 teal
Xiaomi SU7 : quand et à quel prix la berline électrique arrivera-t-elle en France ?
Véhicules & e-Mobilité
Xiaomi YU7
Xiaomi YU7 : à quel prix et quand le SUV électrique débarquera-t-il en France ?
Véhicules & e-Mobilité
Suunto Race 3S, rendu concept de la montre GPS titane annoncée par fuite
Suunto Race 3S : sa fiche et son prix sous 500 € fuitent, Garmin dans le viseur
Geek & Gadgets
Smartphone Google Pixel affichant la boîte de dialogue de mise à jour système Android 17 QPR3 Beta 1 avec le statut Update downloaded et le bouton Restart & install, 20 correctifs et OTA sur les Pixel
Android 17 QPR3 Beta 1 arrive sur les Pixel avec une vaste salve de correctifs
Mobiles & Apps
PS5 Pro posée sur un colis Amazon à 1 400 €, billets en euros qui volent devant la skyline pastel de Vice City,
PS5 Pro vendue à 1 400 € sur Amazon : GTA 6 rend le marché complètement maboul
Consoles & Jeux Vidéo

Vous allez aimer

Concept illustration du malware bancaire Android RemControl : smartphone avec app bancaire recouverte d'un overlay rouge malveillant qui siphonne l'argent, ciblage Europe et Canada
Informatique & Cybersécurité

Android : le trojan RemControl paralyse Google Play Protect et vise vos comptes bancaires

24 septembre 2026
Concept de noyau Linux fendu en quatre segments par des fissures rouge-orangé de corruption mémoire, quatre exploits publics vers un shell root local
Informatique & Cybersécurité

Failles du noyau Linux : quatre exploits publics percent les défenses jusqu’au root

19 septembre 2026
Concept Windows 11 : logo officiel et bouclier de sécurité fissuré sous halo ambré, illustrant les correctifs OOB d'urgence KB5129195 après le Patch Tuesday de septembre cassé
Informatique & Cybersécurité

Windows 11 Patch Tuesday septembre : Microsoft déploie un correctif d’urgence après une mise à jour chaotique

16 septembre 2026
Dark Web
Informatique & CybersécuritéWeb & Internet

Dark Web : ce que cache réellement la face obscure d’Internet au-delà des mythes

16 septembre 2026
Debian 13 Trixie, thème Ceratopsian officiel
Informatique & Cybersécurité

Debian 13.7 Trixie : plus de 90 failles réparées et une mise à jour vitale à installer

14 septembre 2026
Concept illustration : extension Twitch piégée qui aspire les jetons OAuth des comptes utilisateurs vers un serveur distant
Informatique & CybersécuritéRéseaux Sociaux & Influence

Twitch : une extension Chrome populaire vole 31 000 comptes pour un réseau de bots russes

14 septembre 2026
Windows 11, mise à jour KB5124008 : le bug Plan9 casse le partage de fichiers WSL et Claude Cowork
Informatique & Cybersécurité

Windows 11 : la mise à jour de septembre sème le désordre et bloque Linux et Claude Cowork

12 septembre 2026
Concept Windows 11 : le Patch Tuesday de septembre restaure la barre des tâches mobile, avec le logo officiel et un bouclier de sécurité symbolisant les 995 failles corrigées
Informatique & Cybersécurité

Windows 11 : Microsoft colmate 995 failles et ressuscite une fonction culte

10 septembre 2026

Qui sommes nous ?

Média numérique indépendant, Le Journal du Web (JDW) analyse les évolutions technologiques, les nouveautés mobiles et la pop-culture. Entre tests de produits, avis impartiaux et sélection rigoureuse de bons plans vérifiés, nos rédacteurs décryptent chaque jour l’actualité tech, le jeu vidéo et la culture web pour accompagner votre quotidien connecté

Maj récentes

Anti-Virus Avast Premium Security
Télécharger Avast Antivirus Premium Security, la référence des logiciels de sécurité
Informatique & Cybersécurité Zone Téléchargement
CCleaner
CCleaner
Informatique & Cybersécurité Zone Téléchargement
iPhone 18 Pro affichant la nouvelle interface d'Apple Music en noir et blanc avec pochettes d'albums colorées.
iOS 27.2 bêta 4 : Apple annule la refonte de l’app Santé et relooke l’icône Apple Music en noir et blanc
Mobiles & Apps
Kukirin G2 Pro - trottinette électrique tout-terrain
Kukirin G2 Pro : le prix de la trottinette tout-terrain chute à 414 euros avec ce code
Bons plans & promos

Infos légales

  • Charte éthique et éditoriale
  • Mentions légales
  • Politique de confidentialité
  • Nous contacter
  • Partenaires
Suivez-nous
© 2019- Le Journal du Web (JDW). Tous droits réservés.
  • Charte éthique et éditoriale
  • Mentions légales
  • Politique de confidentialité
  • Nous contacter
  • Partenaires
Welcome Back!

Sign in to your account

Username or Email Address
Password

Mot de passe oublié ?