JDWJDW
Font ResizerAa
  • Tech & Innovations
  • Mobiles & Apps
  • IA & Robotique
  • Consoles & Jeux Vidéo
  • Films & Séries
  • Animes & Mangas
  • Geek & Gadgets
  • Véhicules & e-Mobilité
  • Bons plans & promos
  • Plus
    • Blockchain & Crypto
    • Web & Internet
    • Informatique & Cybersécurité
    • Sciences & Espace
    • Réseaux Sociaux & Influence
    • e-Business & Webmarketing
    • Fintech & Néobanques
    • Streaming & P2P
Font ResizerAa
JDWJDW
Rechercher
  • Tech & Innovations
  • Mobiles & Apps
  • IA & Robotique
  • Consoles & Jeux Vidéo
  • Films & Séries
  • Animes & Mangas
  • Geek & Gadgets
  • Véhicules & e-Mobilité
  • Bons plans & promos
  • Plus
    • Blockchain & Crypto
    • Web & Internet
    • Informatique & Cybersécurité
    • Sciences & Espace
    • Réseaux Sociaux & Influence
    • e-Business & Webmarketing
    • Fintech & Néobanques
    • Streaming & P2P
Avez-vous déjà un compte ? Se connecter
Suivez-nous
Informatique & Cybersécurité

AmnesiaStealer : le malware macOS qui vole vos sessions Chromium en temps réel grâce au protocole CDP

Kenzo Locatelli
Kenzo Locatelli
ByKenzo Locatelli
Il passe ses nuits à chercher ce que les autres ont oublié de sécuriser, avec un plaisir non dissimulé à démonter les idées reçues. Avertissement :...
Published: 14 août 2026
Last updated: 15 août 2026
Partager
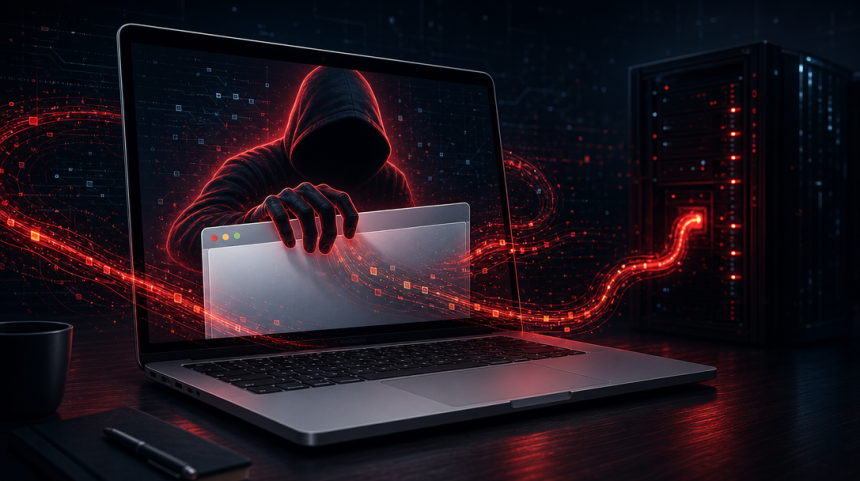
Concept illustrant le malware macOS AmnesiaStealer qui détourne les sessions Chromium

Un infostealer d’un genre nouveau cible les utilisateurs de Mac en détournant leurs navigateurs Chromium de l’intérieur, offrant à l’attaquant une fenêtre ouverte sur chaque session authentifiée. AmnesiaStealer, identifié par les chercheurs de Jamf Threat Labs, ne se contente pas de siphonner des fichiers ou des mots de passe stockés. Il transforme la machine infectée en poste de pilotage distant, où l’opérateur navigue dans le navigateur de la victime comme s’il était assis devant l’écran.

La chaîne d’infection démarre par une fausse page GitHub imitant un téléchargement « Download for macOS » émanant d’un éditeur prétendument vérifié. Le piège repose sur la technique dite ClickFix, qui invite l’utilisateur à copier-coller une commande encodée en Base64 dans le Terminal. Une manipulation anodine en apparence… mais qui déclenche le téléchargement d’une archive ZIP protégée par mot de passe, l’extraction d’un binaire Mach-O écrit en Rust, puis l’effacement du script d’amorçage pour brouiller les traces.

Le vol proprement dit se déploie en trois étapes distinctes. La première récupère et lance la charge utile. La deuxième, le cœur du stealer, ratisse le Trousseau iCloud, les données de 16 navigateurs de la famille Chromium (Chrome, Brave, Arc, Edge, entre autres), les sessions Telegram, les notes Apple et les fichiers sensibles (.wallet, .key, .pdf, .csv) disséminés dans les dossiers Bureau, Documents et Téléchargements. La troisième étape, déclenchée sur ordre du serveur de commande, est celle qui distingue véritablement AmnesiaStealer de ses prédécesseurs.

Cette troisième phase repose sur un module baptisé « stream_module », un second binaire Rust qui exploite le Chrome DevTools Protocol (CDP) pour prendre le contrôle interactif du navigateur en mode headless. Sept navigateurs Chromium sont pris en charge. L’opérateur reçoit un flux vidéo de la session à environ 3 images par seconde et dispose d’un arsenal complet de commandes, frappes clavier, clics, défilement, navigation entre onglets. « Il s’agit d’une session de navigateur cachée, pilotée en direct par l’opérateur, qui exploite les sessions authentifiées de la victime, ce qui représente un niveau d’accès matériellement différent d’une simple collecte de fichiers », souligne Thijs Xhaflaire, chercheur en sécurité chez Jamf Threat Labs.
A lire également

Windows 11
Windows 11 va enfin réduire sa consommation de RAM face à la flambée des prix
Anime Sama, site de streaming d'animes en ligne
Anime Sama : changement d’adresse, risque de virus… la vérité sur le site de streaming pirate
noTube
noTube Avis : risque de virus, qualité de sortie MP3/MP4… ce convertisseur est-il vraiment fiable ?

Pour échapper aux mécanismes anti-automatisation déployés par les sites web, le module injecte un script qui modifie plusieurs API de fingerprinting du navigateur, rendant la session headless indiscernable d’une navigation humaine. Le tout fonctionne sans persistance propre, adossé au processus principal du malware, ce qui complique d’autant la détection par les outils de sécurité endpoint.

AmnesiaStealer déploie par ailleurs une ruse redoutable pour obtenir le mot de passe système. Une invite native macOS demande le mot de passe sous couvert d’installation, puis le valide en temps réel contre le service d’annuaire local via la commande dscl. En cas d’erreur, une boucle de dialogue s’affiche avec le message « Incorrect password. Please try again. » jusqu’à ce que la victime fournisse le bon sésame. Ce mot de passe, une fois capturé, est réutilisé tout au long de la chaîne d’attaque, pour déverrouiller le Trousseau, exécuter des commandes privilégiées via sudo -S, et il est même écrit en clair sur le disque.

Le module clipper, activable via la configuration embarquée, surveille le presse-papiers pour substituer les adresses de portefeuilles de cryptomonnaies (Bitcoin, Ethereum, Solana, Monero, Ripple, entre autres) par celles de l’attaquant. La persistance est assurée par un LaunchDaemon root qui se fait passer pour le service de rapport de plantage d’Apple. Les données collectées sont regroupées dans un répertoire temporaire au nom aléatoire de 25 caractères, archivées puis exfiltrées vers un serveur C2 dont le panneau d’administration, baptisé « Amnesia Panel », affiche ses messages d’erreur en russe.

La protection passe d’abord par un réflexe élémentaire, ne jamais exécuter dans le Terminal une commande copiée depuis une page web, aussi légitime qu’elle paraisse. Vérifier systématiquement l’origine des téléchargements (un lien GitHub ne garantit rien si le dépôt est frauduleux), maintenir macOS à jour pour bénéficier des correctifs de contournement TCC exploités par le malware (dont le CVE-2020-9771 visant Catalina), et surveiller l’apparition de LaunchDaemons inconnus dans /Library/LaunchDaemons constituent les gestes défensifs essentiels. Quiconque utilise Chrome, Brave ou Edge sur Mac ferait bien de considérer que la frontière entre vol de fichiers et prise de contrôle totale vient, du moins avec AmnesiaStealer, de s’effacer.
Partager cet article
Facebook Flipboard Whatsapp Whatsapp LinkedIn Reddit Telegram Copy Link

Derniers articles

Shinobi sur un pont de bois face à un défilement de webtoon transformé en plan d'animation
Crunchyroll s’allie à WEBTOON et officialise les séries Sekiro et Tsushima
Web & Internet
iPhone 18 Pro affichant la nouvelle interface d'Apple Music en noir et blanc avec pochettes d'albums colorées.
iOS 27.2 bêta 4 : Apple annule la refonte de l’app Santé et relooke l’icône Apple Music en noir et blanc
Mobiles & Apps
Kukirin G2 Pro - trottinette électrique tout-terrain
Kukirin G2 Pro : le prix de la trottinette tout-terrain chute à 414 euros avec ce code
Bons plans & promos
Naruto : shadow rising
Naruto Shadow Rising : Kishimoto reprend enfin Naruto et ressuscite les 4 épisodes fantômes avec Ninku
Animes & Mangas

Tendance

One Piece
One Piece : où voir l’anime en streaming légalement et tous les épisodes en VF et VOSTFR ?
Animes & Mangas
Dark Web
Dark Web : ce que cache réellement la face obscure d’Internet au-delà des mythes
Informatique & Cybersécurité Web & Internet
WhatsApp Web
WhatsApp Web : comment tchatter avec ses contacts sans application ?
Mobiles & Apps Web & Internet
Key visual officiel du film d'animation Solo Leveling: Beyond the System, avec Sung Jinwoo
Solo Leveling Beyond the System : le film qui propulse Sung Jinwoo au cinéma officialisé au TGS
Animes & Mangas Films & Séries
Huawei Watch GT 7 Pro version Jaune Titane, test outdoor
Test Huawei Watch GT 7 Pro : faut-il craquer pour ce modèle haut de gamme en titane ?

Vous allez aimer

Concept illustration du malware bancaire Android RemControl : smartphone avec app bancaire recouverte d'un overlay rouge malveillant qui siphonne l'argent, ciblage Europe et Canada
Informatique & Cybersécurité

Android : le trojan RemControl paralyse Google Play Protect et vise vos comptes bancaires

24 septembre 2026
Concept de noyau Linux fendu en quatre segments par des fissures rouge-orangé de corruption mémoire, quatre exploits publics vers un shell root local
Informatique & Cybersécurité

Failles du noyau Linux : quatre exploits publics percent les défenses jusqu’au root

19 septembre 2026
Concept Windows 11 : logo officiel et bouclier de sécurité fissuré sous halo ambré, illustrant les correctifs OOB d'urgence KB5129195 après le Patch Tuesday de septembre cassé
Informatique & Cybersécurité

Windows 11 Patch Tuesday septembre : Microsoft déploie un correctif d’urgence après une mise à jour chaotique

16 septembre 2026
Debian 13 Trixie, thème Ceratopsian officiel
Informatique & Cybersécurité

Debian 13.7 Trixie : plus de 90 failles réparées et une mise à jour vitale à installer

14 septembre 2026
Concept illustration : extension Twitch piégée qui aspire les jetons OAuth des comptes utilisateurs vers un serveur distant
Informatique & CybersécuritéRéseaux Sociaux & Influence

Twitch : une extension Chrome populaire vole 31 000 comptes pour un réseau de bots russes

14 septembre 2026
Windows 11, mise à jour KB5124008 : le bug Plan9 casse le partage de fichiers WSL et Claude Cowork
Informatique & Cybersécurité

Windows 11 : la mise à jour de septembre sème le désordre et bloque Linux et Claude Cowork

12 septembre 2026
Concept Windows 11 : le Patch Tuesday de septembre restaure la barre des tâches mobile, avec le logo officiel et un bouclier de sécurité symbolisant les 995 failles corrigées
Informatique & Cybersécurité

Windows 11 : Microsoft colmate 995 failles et ressuscite une fonction culte

10 septembre 2026
Concept Windows 11 : logo officiel et carte widget batterie unifiée sur l'écran de verrouillage, affichant la jauge du PC et des périphériques connectés (manette, écouteurs, stylet)
Informatique & Cybersécurité

Windows 11 : Microsoft emprunte à Apple son widget batterie unifié pour l’écran de verrouillage

8 septembre 2026

Qui sommes nous ?

Média numérique indépendant, Le Journal du Web (JDW) analyse les évolutions technologiques, les nouveautés mobiles et la pop-culture. Entre tests de produits, avis impartiaux et sélection rigoureuse de bons plans vérifiés, nos rédacteurs décryptent chaque jour l’actualité tech, le jeu vidéo et la culture web pour accompagner votre quotidien connecté

Maj récentes

Concept du téléphone Tesla Model Pi
Téléphone Tesla : le Model Pi est un mythe qui ne sortira probablement jamais
Mobiles & Apps
Xiaomi 18 Pro et 18 Pro Max, rendus de lancement avec double capteur 200 MP Leica et écran anti-espion
Le Xiaomi 18 Pro Max fait sa démonstration de puissance avant sa sortie mondiale
Mobiles & Apps
Samsung Galaxy Studio, concept de casque circum-auriculaire
Samsung Galaxy Studio : le futur casque audio rival des AirPods Max 2 prépare son offensive
Geek & Gadgets
Fitbit Edge rose, bracelet fitness à écran ovale bombé de Google.
Google tease son Fitbit Edge et fixe le lancement pour le 12 octobre
Geek & Gadgets

Infos légales

  • Charte éthique et éditoriale
  • Mentions légales
  • Politique de confidentialité
  • Nous contacter
  • Partenaires
Suivez-nous
© 2019- Le Journal du Web (JDW). Tous droits réservés.
  • Charte éthique et éditoriale
  • Mentions légales
  • Politique de confidentialité
  • Nous contacter
  • Partenaires
Welcome Back!

Sign in to your account

Username or Email Address
Password

Mot de passe oublié ?