JDWJDW
Font ResizerAa
  • Tech & Innovations
  • Mobiles & Apps
  • IA & Robotique
  • Consoles & Jeux Vidéo
  • Films & Séries
  • Animes & Mangas
  • Geek & Gadgets
  • Véhicules & e-Mobilité
  • Bons plans & promos
  • Plus
    • Blockchain & Crypto
    • Web & Internet
    • Informatique & Cybersécurité
    • Sciences & Espace
    • Réseaux Sociaux & Influence
    • e-Business & Webmarketing
    • Fintech & Néobanques
    • Streaming & P2P
Font ResizerAa
JDWJDW
Rechercher
  • Web & Internet
  • Tech & Innovations
  • Mobiles & Apps
  • Consoles & Jeux Vidéo
  • Films & Séries
  • Animes & Mangas
  • Blockchain & Crypto
  • Geek & Gadgets
  • Informatique & Cybersécurité
  • Streaming & P2P
Avez-vous déjà un compte ? Sign In
Suivez-nous
Informatique & Cybersécurité

Next.js frappé par deux failles critiques : exécution de code à distance via AVIF et Windows sans authentification

Sylvain Pretovsky
Published: 30 août 2026
Last updated: 30 août 2026
Partager
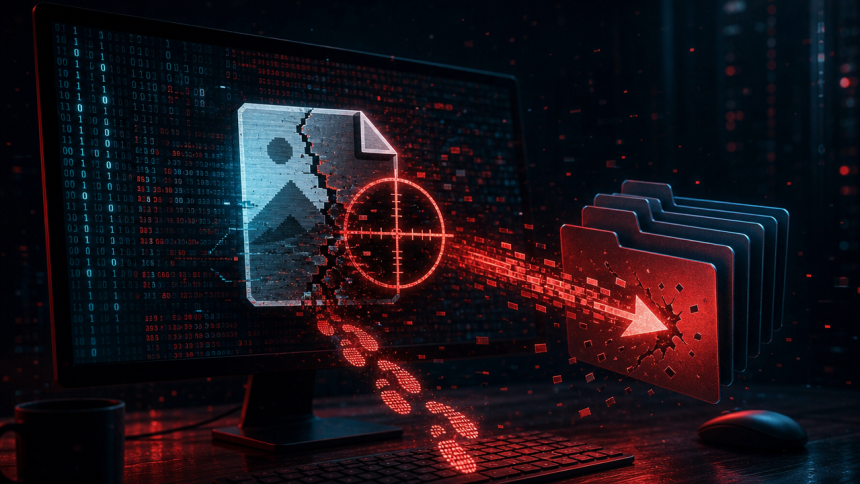
Concept cybersécurité : deux failles critiques Next.js (AVIF et Windows) permettant une exécution de code à distance

Deux brèches béantes dans le framework le plus populaire de l’écosystème React, et pas un mot de passe pour les exploiter. Vercel a publié le 25 août 2026 des correctifs pour deux vulnérabilités permettant une exécution de code à distance sans authentification dans Next.js, l’une nichée dans le traitement des images AVIF, l’autre dans la gestion des chemins de fichiers sous Windows.

La première faille porte un score CVSS de 9,5 et vit dans les entrailles de libheif, cette bibliothèque C que sharp utilise pour décoder les fichiers AVIF. Un dépassement de tampon dans le tas, provoqué par un fichier image piégé contenant des références imbriquées de dérivation d’identité et d’éléments auxiliaires. Le mécanisme est vicieux. Libheif construit une image décodée avec deux entrées de plan Alpha à des profondeurs de bits différentes, alloue un buffer dimensionné pour l’entrée 8 bits… puis y écrit des valeurs 16 bits issues de la seconde entrée. Résultat, environ 16 384 octets écrits au-delà de la frontière d’allocation. Les chercheurs rootxharsh et KarimPwnz, crédités par l’équipe Hacktron, ont publié un proof-of-concept Python reproduisant la corruption mémoire. « Nous avons pu obtenir une exécution de code à distance grâce à cette faille sur plusieurs applications », ont-ils déclaré dans l’avis de sécurité de libheif, une affirmation qui n’a toutefois pas été corroborée de manière indépendante.

Toutes les versions de libheif jusqu’à la v1.23.1 sont touchées, et le correctif upstream v1.23.2 n’avait toujours pas été publié à ce jour. Vercel a donc tranché dans le vif en désactivant purement l’optimisation AVIF dans les versions corrigées, en attendant que la bibliothèque amont soit patchée. Seuls les déploiements ayant explicitement ajouté image/avif dans la configuration formats de next.config.js sont exposés.

La seconde vulnérabilité, référencée CVE-2026-75604 avec un score CVSS de 9,0, frappe les serveurs Next.js hébergés sous Windows qui utilisent conjointement le Pages Router et l’App Router sans Cache Components. Une traversée de chemin qui ouvre la porte à l’exécution de code arbitraire. Linux et macOS ne sont pas concernés. Les déploiements Windows, eux, n’ont aucun contournement possible. « Vous devez mettre à jour immédiatement si votre serveur est hébergé sous Windows », martèle Vercel dans son avis de sécurité. Les chercheurs evolutionstorm et B0RI sont crédités de cette découverte.
A lire également

Debian 13 Trixie, thème Ceratopsian officiel
Debian 13.7 Trixie : plus de 90 failles réparées et une mise à jour vitale à installer
Concept illustration : extension Twitch piégée qui aspire les jetons OAuth des comptes utilisateurs vers un serveur distant
Twitch : une extension Chrome populaire vole 31 000 comptes pour un réseau de bots russes
Windows 11, mise à jour KB5124008 : le bug Plan9 casse le partage de fichiers WSL et Claude Cowork
Windows 11 : la mise à jour de septembre sème le désordre et bloque Linux et Claude Cowork

Les correctifs sont disponibles dans Next.js 15.5.24 (Maintenance LTS) et 16.3.3 (Active LTS), et couvrent un spectre large de versions vulnérables allant de la 13.4 à la 15.5.23 et de la 16.0 à la 16.3.2 pour la faille Windows, tandis que la faille AVIF remonte jusqu’à la 10.0.0. Les applications hébergées directement sur la plateforme Vercel ne sont affectées par aucune des deux vulnérabilités, le service tournant sous Linux et ne proposant pas l’optimisation AVIF selon l’éditeur.

Vercel avait initialement programmé cette livraison au 26 août dans le cadre de sa cadence mensuelle de sécurité, lancée en juillet 2026. La publication a été avancée d’un jour après la découverte d’une vulnérabilité supplémentaire dans une dépendance amont. « Plus tôt aujourd’hui, nous avons avancé la publication après avoir identifié une vulnérabilité critique supplémentaire dans l’une de nos dépendances amont », ont écrit Josh Story, Karim Rahal et Sebastian Silbermann sur le blog sécurité de Vercel. Ce programme mensuel n’en est qu’à sa deuxième itération, la première ayant déjà corrigé neuf failles le 21 juillet, couvrant des dénis de service, des falsifications de requêtes côté serveur et des contournements de middleware.

Le framework accumule désormais les cicatrices de sécurité à un rythme qui interroge sur la surface d’attaque réelle des applications full-stack JavaScript. Le contournement de middleware de mars 2025 permettait de sauter les contrôles d’autorisation sur les déploiements auto-hébergés. La faille de désérialisation React2Shell de décembre 2025, avec son score CVSS de 10,0, avait été activement exploitée quelques heures après sa divulgation publique. « Le volume de recherche en vulnérabilités à travers l’industrie augmente rapidement, porté par la découverte assistée par l’IA », reconnaissaient Andrew Imm et Josh Story dans l’annonce du programme de sécurité mensuel en juillet.

Aucune exploitation des deux failles d’août n’a été rapportée au 27 août 2026. Mais chaque mois apporte son lot de preuves que la complexité empilée des frameworks modernes fabrique mécaniquement des vecteurs d’attaque (à l’image de cette faille critique qui permettait de prendre le contrôle total d’un site WordPress sans authentification), et que la découverte assistée par IA ne fait qu’accélérer la cadence.
Partager cet article
Facebook Whatsapp Whatsapp LinkedIn Reddit Telegram Copy Link

Derniers articles

Huawei Watch GT 6 Pro noire en lévitation sur fond clair, mise en valeur premium sans badge promo
La montre Huawei Watch GT 6 Pro voit son prix s’effondrer sous les 200 € avec ce code
Bons plans & promos
Press render officiel du Volvo EX60 2027, SUV électrique sur plateforme SPA3
Volvo EX60 : le SUV 100 % électrique devient moins cher que son équivalent hybride
Véhicules & e-Mobilité
Manette de jeu mobile Beats pour iPhone 18 Pro, rendu concept : manette clip-on noire avec logo b Beats et iPhone docké
Apple prépare sa propre manette iPhone sous la marque Beats et menace Backbone
Consoles & Jeux Vidéo Mobiles & Apps
Renault Trafic Van E-Tech electric, nouveau fourgon 100 % électrique dévoilé à Hanovre (IAA Transportation)
Renault Trafic Van E-Tech : 470 km d’autonomie et une recharge éclair en 800 volts
Véhicules & e-Mobilité

Tendance

Logo Anthropic avec le nom Claude au centre, concept de systèmes multi-agents IA sur fond techno sombre, illustration du rapport sur les sabotages entre agents
Les IA ont des réflexes de survie, mentent et falsifient les données : Anthropic révèle l’ampleur des sabotages dans les systèmes multi-agents
IA & Robotique
GTA 6, artwork officiel de Rockstar avec les protagonistes Lucia et Jason
GTA 6 : des vidéos de gameplay et la carte on fuité. Cette fois c’est pas de l’IA
Consoles & Jeux Vidéo
Concept d'une montre connectée Garmin mesurant la glycémie non invasive au poignet grâce à un capteur optique
Garmin dévoile un brevet pour mesurer la glycémie au poignet et relance la course contre Apple
Geek & Gadgets
Robot humanoïde type Tesla Optimus dans un hall industriel futuriste, production à grande échelle
Tesla Optimus : premières ventes repoussées à 2027, la mue spectaculaire de Fremont s’accélère
IA & Robotique
Key art Saint Seiya Tenkai-hen Then IV, le nouveau chapitre de Kurumada annoncé pour le 18 décembre
Saint Seiya Tenkai-hen Then IV : Kurumada lance le chapitre Zeus le 18 décembre
Animes & Mangas

Vous allez aussi aimer

Concept Windows 11 : le Patch Tuesday de septembre restaure la barre des tâches mobile, avec le logo officiel et un bouclier de sécurité symbolisant les 995 failles corrigées
Informatique & Cybersécurité

Windows 11 : Microsoft colmate 995 failles et ressuscite une fonction culte

10 septembre 2026
Concept Windows 11 : logo officiel et carte widget batterie unifiée sur l'écran de verrouillage, affichant la jauge du PC et des périphériques connectés (manette, écouteurs, stylet)
Informatique & Cybersécurité

Windows 11 : Microsoft emprunte à Apple son widget batterie unifié pour l’écran de verrouillage

8 septembre 2026
Concept Windows 11 : logo officiel à quatre panneaux et barrette de RAM RGB éclairée par un éclair blanc, illustrant un démarrage plus rapide et une optimisation pour 8 Go de RAM
Informatique & Cybersécurité

Windows 11 : Microsoft promet un démarrage plus rapide et une optimisation pour 8 Go de RAM à l’IFA 2026

7 septembre 2026
Windows 11 Project Zenith, l'édition de Windows 11 dédiée aux développeurs IA annoncée par Microsoft
Informatique & Cybersécurité

Windows 11 Project Zenith : Microsoft réserve son OS pour développeurs IA aux machines à 3 999 dollars

6 septembre 2026
Logo WordPress fissuré ciblé par un réticule rouge, cadenas brisé et base de données compromise, faille All-in-One WP Migration
Informatique & CybersécuritéWeb & Internet

Une injection SQL dans All-in-One WP Migration expose plus de trois millions de sites WordPress

5 septembre 2026
Logo Google Chrome fissuré avec bouclier d'alerte, faille zero-day CVE-2026-85046
Informatique & Cybersécurité

Chrome corrige en urgence la faille zero-day CVE-2026-85046 qui permet l’exécution de code via V8

5 septembre 2026
Concept Windows 11 : logo Windows au-dessus de barrettes RAM protegees par un bouclier, setup gaming en arriere-plan, pour Memory Integrity active par defaut
Informatique & Cybersécurité

Windows 11 activera l’intégrité de la mémoire par défaut en octobre 2026 : ce que les gamers PC doivent savoir

4 septembre 2026
Concept cybersécurité : le logo WordPress fissuré et ciblé par un réticule rouge, cadenas brisé, illustrant cinq failles critiques (RCE et prise de contrôle) touchant des plugins et thèmes
Informatique & CybersécuritéWeb & Internet

WordPress sous le feu de cinq failles critiques : RCE et prise de contrôle totale sur des plugins massivement déployés

2 septembre 2026

Infos légales

  • Mentions légales
  • Politique de confidentialité
  • Nous contacter
  • Partenaires

Maj récentes

Key art officiel de Gears of War: E-Day, le logo du jeu sur fond sombre
Gears of War E-Day : le Xbox Game Pass libère le monstre sans surcoût en octobre
Consoles & Jeux Vidéo
iPhone Duo Max, concept du smartphone pliable à grand écran d'Apple, logo Apple et nom du modèle
iPhone Duo : le premier pliant d’Apple ne servait que d’éclaireur, le Duo Max arrive
Mobiles & Apps
Concept 16:9 Fortnite x One Piece : Luffy en héros devant une île Battle Royale avec le navire pirate, fuite mini-saison au 1er novembre
One Piece débarque dans Fortnite : une fuite dévoile l’événement pirate
Consoles & Jeux Vidéo
Concept iOS 27 : grand carré glassmorphism avec le nombre 27 et horloges monde évoquant la sortie fuseau par fuseau, sur fond dégradé indigo à cyan
iOS 27 : A quelle heure Apple ouvrira les vannes de la mise à jour ? Votre iPhone sera t-il compatible ?
Mobiles & Apps

Qui sommes nous ?

Le Journal du Web alias JDW a été fondé et est édité par des passionnés par l’univers web, nouvelles technologies et de la culture populaire.

Newsletter
Inscrivez-vous à notre newsletter pour recevoir nos derniers articles!
Suivez-nous
Welcome Back!

Sign in to your account

Username or Email Address
Password

Mot de passe oublié ?