JDWJDW
Font ResizerAa
  • Tech & Innovations
  • Mobiles & Apps
  • IA & Robotique
  • Consoles & Jeux Vidéo
  • Films & Séries
  • Animes & Mangas
  • Geek & Gadgets
  • Véhicules & e-Mobilité
  • Bons plans & promos
  • Plus
    • Blockchain & Crypto
    • Web & Internet
    • Informatique & Cybersécurité
    • Sciences & Espace
    • Réseaux Sociaux & Influence
    • e-Business & Webmarketing
    • Fintech & Néobanques
    • Streaming & P2P
Font ResizerAa
JDWJDW
Rechercher
  • Tech & Innovations
  • Mobiles & Apps
  • IA & Robotique
  • Consoles & Jeux Vidéo
  • Films & Séries
  • Animes & Mangas
  • Geek & Gadgets
  • Véhicules & e-Mobilité
  • Bons plans & promos
  • Plus
    • Blockchain & Crypto
    • Web & Internet
    • Informatique & Cybersécurité
    • Sciences & Espace
    • Réseaux Sociaux & Influence
    • e-Business & Webmarketing
    • Fintech & Néobanques
    • Streaming & P2P
Avez-vous déjà un compte ? Se connecter
Suivez-nous
Informatique & Cybersécurité

Faux téléchargements OpenAI Codex sur macOS : une publicité Google sponsorisée installe le voleur de données AMOS

Kenzo Locatelli
Kenzo Locatelli
ByKenzo Locatelli
Il passe ses nuits à chercher ce que les autres ont oublié de sécuriser, avec un plaisir non dissimulé à démonter les idées reçues. Avertissement :...
Published: 29 août 2026
Last updated: 29 août 2026
Partager
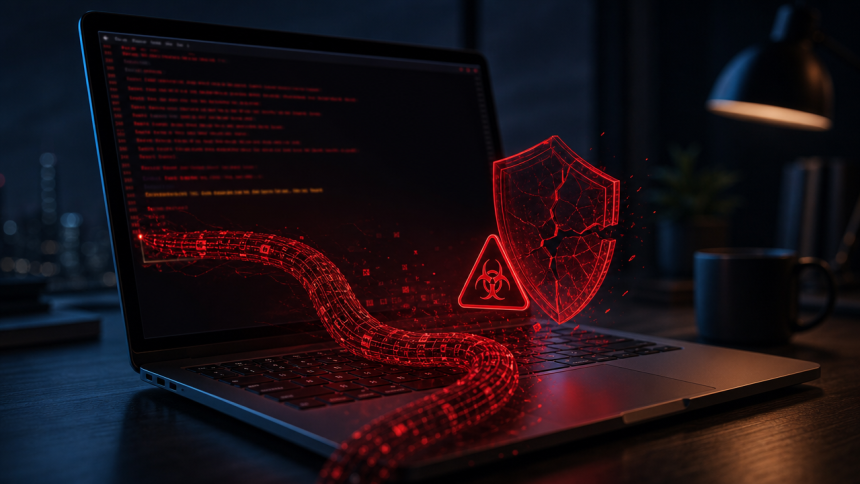
MacBook avec terminal infecté, malware et bouclier brisé, scène de cybersécurité — campagne ClickFix qui installe le voleur AMOS via de faux téléchargements OpenAI Codex sur macOS

Une publicité sponsorisée Google redirige les développeurs macOS qui cherchent à télécharger Codex vers une fausse page d’installation hébergée sur Google Sites. L’équipe Cato CTRL de Cato Networks a publié son analyse le 24 août. La page ne contient aucun fichier à télécharger. Elle affiche une commande Terminal que la victime copie et exécute elle-même, selon la technique dite du ClickFix.

La commande ressemble à une ligne npm classique pour installer Codex, mais décode en réalité une URL encodée en Base64, récupère un script sur un serveur distant et l’injecte dans zsh. La chaîne d’infection se déploie en trois étapes. Un premier loader shell contient un blob encodé qu’il décode et exécute via eval. Le second stage envoie une requête à /api/metrics/run?event=pasted pour confirmer que la victime a bien collé la commande, puis télécharge la charge finale dans /tmp/helper. Il supprime les attributs étendus du fichier avec xattr -c pour contourner les alertes de quarantaine de macOS, le rend exécutable avec chmod +x et le lance. Le binaire déposé est un exécutable universel Mach-O capable de tourner nativement sur Mac Intel comme sur Apple Silicon.

La page visible sur sites.google.com ne contient elle-même aucun code hostile mais charge le contenu piégé depuis des serveurs externes via un iframe intégré à travers un proxy de contenu statique fourni par Google. Cato a identifié trois ensembles d’infrastructures distincts, chacun associant un leurre Google Sites à un hôte iframe différent.

Infrastructure Leurre Google Sites Hôte iframe
Set 1 sites[.]google[.]com/view/codex-desktop-app/ bright-links[.]com
Set 2 sites[.]google[.]com/view/codexmac swiftsaverfin[.]com/codexx/
Set 3 sites[.]google[.]com/view/cdx-off-page bright-links[.]com

Cette séparation permet aux opérateurs de remplacer le contenu malveillant sans modifier la page d’appât ni la publicité sponsorisée. Le Set 3 réutilise l’hôte iframe de bright-links[.]com déjà observé dans le Set 1, mais s’appuie sur une infrastructure de télémétrie et de livraison de payload entièrement renouvelée.
A lire également

Windows 11
Windows 11 va enfin réduire sa consommation de RAM face à la flambée des prix
Anime Sama, site de streaming d'animes en ligne
Anime Sama : changement d’adresse, risque de virus… la vérité sur le site de streaming pirate
noTube
noTube Avis : risque de virus, qualité de sortie MP3/MP4… ce convertisseur est-il vraiment fiable ?

Le filtrage des cibles repose sur deux mécanisme : Le chemin /codexx/ délivre la page empoisonnée, tandis que /codex/, plus intuitif, affiche une vitrine inoffensive. Les visiteurs qui n’utilisent pas macOS reçoivent eux aussi la version bénigne. « Ce type de filtrage peut induire en erreur les analystes et les scanners automatisés », ont précisé les chercheurs de Cato Networks. Toute requête ne correspondant pas au profil ciblé ne rencontre jamais le contenu dangereux.

La charge finale présente des similitudes très fortes avec Atomic macOS Stealer (AMOS), un infostealer documenté dans plusieurs campagnes antérieures de publicités malveillantes. Loaders encodés en Base64, étapes zsh compressées et obfusquées, télémétrie à /api/metrics/run?event=pasted, URLs de mise à jour à la structure identique, binaires universels Mach-O déposés dans /tmp/helper, suppression des attributs étendus avant exécution. Cato note que la version la plus récente du loader a évolué vers un conteneur gzip chiffré en AES, avec reconstruction de la clé de déchiffrement à partir de variables multiples, une progression qui complique l’analyse tout en conservant le schéma de livraison en aval. AMOS vole les mots de passe enregistrés dans les navigateurs, les données système et le contenu des portefeuilles de cryptomonnaies.

La campagne ne se limite pas à Codex. Cato a découvert une page ClickFix similaire se faisant passer pour Claude Code d’Anthropic, qui partage une partie de l’infrastructure avec les leurres Codex sans être hébergée sur Google Sites. Des recherches antérieures avaient déjà documenté des campagnes « LLMShare » utilisant des conversations partagées ChatGPT et Claude pour distribuer des commandes Terminal malveillantes encodées en Base64.

Ne jamais coller dans Terminal une commande copiée depuis un site web sans en décortiquer chaque segment. Vérifier systématiquement que l’URL du résultat de recherche pointe bien vers openai.com ou le dépôt officiel du projet. Surveiller la présence de fichiers inhabituels dans /tmp/ et activer un outil de détection capable d’identifier les binaires Mach-O universels non signés. Traiter toute instruction qui demande xattr -c suivi d’un chmod +x sur un fichier inconnu comme un signal d’alarme absolu.
Partager cet article
Facebook Flipboard Whatsapp Whatsapp LinkedIn Reddit Telegram Copy Link

Derniers articles

One UI 9 sous Android 17
One UI 9 arrive sur le Galaxy A36 : Samsung accélère sur son milieu de gamme
Mobiles & Apps
Vaisseau Triangle noir en vol stationnaire au-dessus d'un désert nocturne
OVNI : l’ancien chef du programme UAP du Pentagone affirme avoir vu des corps et des vaisseaux non humains
Sciences & Espace
SUUNTO Race 3S, Montre GPS, AMOLED 1,32"
Suunto Race 3S : la montre GPS titane débarque à 499 € pour défier Garmin
Geek & Gadgets
Shinobi sur un pont de bois face à un défilement de webtoon transformé en plan d'animation
Crunchyroll s’allie à WEBTOON et officialise les séries Sekiro et Tsushima
Web & Internet

Tendance

WhatsApp Web
WhatsApp Web : comment tchatter avec ses contacts sans application ?
Mobiles & Apps Web & Internet
Huawei Watch GT 7 Pro version Jaune Titane, test outdoor
Test Huawei Watch GT 7 Pro : faut-il craquer pour ce modèle haut de gamme en titane ?
Smartphone Google Pixel affichant la boîte de dialogue de mise à jour système Android 17 QPR2 Beta 6 avec le statut Update downloaded et le bouton Restart & install, correctifs de stabilité et de caméra par OTA
Android 17 QPR2 Beta 6 : Google stabilise ses Pixel après les bugs de la Beta 5
Mobiles & Apps
Concept Norden Core : alerte arnaque au trading, nom centré avec logo stylisé, panneau de marché à gauche, alertes fraude à droite (hexagone rouge, cadenas)
Norden Core avis : véritable arnaque ou la voie vers la richesse ?
Blockchain & Crypto Fintech & Néobanques Web & Internet
XPeng G9L, SUV électrique de luxe 5,12 m présenté en première mondiale au Mondial de Paris
Xpeng exhibera son G9L, un énorme SUV de 577 ch au Mondial de l’Auto de Paris
Véhicules & e-Mobilité

Vous allez aimer

Concept illustration du malware bancaire Android RemControl : smartphone avec app bancaire recouverte d'un overlay rouge malveillant qui siphonne l'argent, ciblage Europe et Canada
Informatique & Cybersécurité

Android : le trojan RemControl paralyse Google Play Protect et vise vos comptes bancaires

24 septembre 2026
Concept de noyau Linux fendu en quatre segments par des fissures rouge-orangé de corruption mémoire, quatre exploits publics vers un shell root local
Informatique & Cybersécurité

Failles du noyau Linux : quatre exploits publics percent les défenses jusqu’au root

19 septembre 2026
Concept Windows 11 : logo officiel et bouclier de sécurité fissuré sous halo ambré, illustrant les correctifs OOB d'urgence KB5129195 après le Patch Tuesday de septembre cassé
Informatique & Cybersécurité

Windows 11 Patch Tuesday septembre : Microsoft déploie un correctif d’urgence après une mise à jour chaotique

16 septembre 2026
Dark Web
Informatique & CybersécuritéWeb & Internet

Dark Web : ce que cache réellement la face obscure d’Internet au-delà des mythes

16 septembre 2026
Debian 13 Trixie, thème Ceratopsian officiel
Informatique & Cybersécurité

Debian 13.7 Trixie : plus de 90 failles réparées et une mise à jour vitale à installer

14 septembre 2026
Concept illustration : extension Twitch piégée qui aspire les jetons OAuth des comptes utilisateurs vers un serveur distant
Informatique & CybersécuritéRéseaux Sociaux & Influence

Twitch : une extension Chrome populaire vole 31 000 comptes pour un réseau de bots russes

14 septembre 2026
Windows 11, mise à jour KB5124008 : le bug Plan9 casse le partage de fichiers WSL et Claude Cowork
Informatique & Cybersécurité

Windows 11 : la mise à jour de septembre sème le désordre et bloque Linux et Claude Cowork

12 septembre 2026
Concept Windows 11 : le Patch Tuesday de septembre restaure la barre des tâches mobile, avec le logo officiel et un bouclier de sécurité symbolisant les 995 failles corrigées
Informatique & Cybersécurité

Windows 11 : Microsoft colmate 995 failles et ressuscite une fonction culte

10 septembre 2026

Qui sommes nous ?

Média numérique indépendant, Le Journal du Web (JDW) analyse les évolutions technologiques, les nouveautés mobiles et la pop-culture. Entre tests de produits, avis impartiaux et sélection rigoureuse de bons plans vérifiés, nos rédacteurs décryptent chaque jour l’actualité tech, le jeu vidéo et la culture web pour accompagner votre quotidien connecté

Maj récentes

WinRAR
Télécharger WinRAR, le logiciel de compression / décompresssion de fichiers
Zone Téléchargement
Anti-Virus Avast Premium Security
Télécharger Avast Antivirus Premium Security, la référence des logiciels de sécurité
Informatique & Cybersécurité Zone Téléchargement
CCleaner
CCleaner
Informatique & Cybersécurité Zone Téléchargement
iPhone 18 Pro affichant la nouvelle interface d'Apple Music en noir et blanc avec pochettes d'albums colorées.
iOS 27.2 bêta 4 : Apple annule la refonte de l’app Santé et relooke l’icône Apple Music en noir et blanc
Mobiles & Apps

Infos légales

  • Charte éthique et éditoriale
  • Mentions légales
  • Politique de confidentialité
  • Nous contacter
  • Partenaires
Suivez-nous
© 2019- Le Journal du Web (JDW). Tous droits réservés.
  • Charte éthique et éditoriale
  • Mentions légales
  • Politique de confidentialité
  • Nous contacter
  • Partenaires
Welcome Back!

Sign in to your account

Username or Email Address
Password

Mot de passe oublié ?